
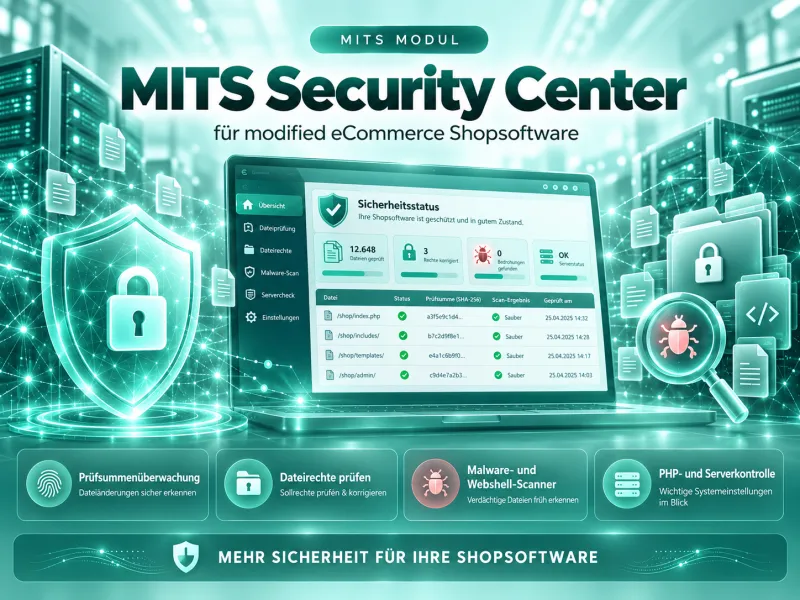
Das MITS Security Center erweitert die modified eCommerce Shopsoftware um eine zentrale Sicherheitsprüfung direkt im Administrationsbereich. Das Modul überwacht wichtige Shopdateien mithilfe von SHA-256-Prüfsummen, kontrolliert Datei- und Verzeichnisrechte und unterstützt dabei, verdächtige Veränderungen frühzeitig zu erkennen.
Zusätzlich untersucht der integrierte Malware- und Webshell-Scanner relevante Dateien auf typische Merkmale von Schadcode, auffälligen PHP-Inhalten und verdächtigen Ausführungsmustern. Erkannte Funde können im Administrationsbereich geprüft und nachvollzogen werden.
Auch wichtige PHP- und Servereinstellungen werden berücksichtigt, sodass Betreiber einen schnellen Überblick über zentrale technische Rahmenbedingungen ihrer modified eCommerce Shopsoftware erhalten.
Mit Ereignisübersicht, Scan-Historie, Filter- und Sortierfunktionen sowie der Unterstützung geplanter Aufgaben bietet das MITS Security Center eine komfortable Möglichkeit, sicherheitsrelevante Bereiche regelmäßig zu kontrollieren und Veränderungen im System frühzeitig sichtbar zu machen.
Mit dem MITS Security Center behalten Sie wichtige Sicherheitsbereiche Ihrer modified eCommerce Shopsoftware direkt im Blick. Das Modul kombiniert Prüfsummenüberwachung, Dateirechteprüfung, Malware- und Webshell-Erkennung sowie eine Kontrolle wichtiger PHP- und Servereinstellungen in einer zentralen Oberfläche.
Gerade bei einer Onlineshop-Installation ist es wichtig, Veränderungen an Dateien frühzeitig zu erkennen und auffällige Vorgänge nachvollziehen zu können. Das MITS Security Center unterstützt Sie dabei, Ihre modified eCommerce Shopsoftware regelmäßig zu kontrollieren und mögliche Sicherheitsprobleme schneller zu erkennen.
Prüfsummen, Dateirechte, verdächtige Dateien und wichtige Serverwerte werden übersichtlich zusammengeführt. So müssen Sie nicht mehrere Werkzeuge einzeln kontrollieren.
Das Modul kann eine vertrauenswürdige Referenz Ihrer Shopdateien erstellen und diese bei späteren Prüfungen mit dem aktuellen Dateibestand vergleichen. Dadurch lassen sich neu hinzugekommene, veränderte oder fehlende Dateien erkennen.
Für die Prüfung werden SHA-256-Prüfsummen verwendet. Erkannte Abweichungen werden als Ereignisse gespeichert und können anschließend im Administrationsbereich geprüft werden.
Falsch gesetzte Datei- und Verzeichnisrechte können sowohl Sicherheitsprobleme als auch Funktionsstörungen verursachen. Das MITS Security Center überprüft deshalb die Rechte wichtiger Dateien und Verzeichnisse und zeigt Abweichungen übersichtlich an.
Bei Bedarf können erkannte Rechteprobleme direkt über das Modul korrigiert werden. Für besondere Serverkonfigurationen lassen sich außerdem Ausnahmen und individuelle Sollrechte definieren.
Der integrierte Malware-Scanner untersucht relevante Shopdateien auf typische Merkmale von Schadcode, Webshells, verschleiertem Programmcode und verdächtigen Ausführungsketten.
Dabei wird nicht einfach jeder einzelne PHP-Befehl als Gefahr eingestuft. Verschiedene Merkmale werden gemeinsam bewertet, damit unnötige Fehlalarme möglichst gering bleiben.
Verdächtige Funde können im Administrationsbereich genauer geprüft werden. Wird ein Fund als Fehlalarm eingestuft, kann er für den aktuellen Dateiinhalt ignoriert werden. Ändert sich die betreffende Datei später, wird ein erneuter Treffer wieder gemeldet.
Veränderungen an wichtigen Shopdateien schneller erkennen.
Unsichere oder fehlerhafte Datei- und Verzeichnisrechte aufspüren.
Verdächtige PHP-Dateien, Webshells und auffälligen Code erkennen.
Neben den Shopdateien kontrolliert das MITS Security Center auch wichtige Werte der PHP- und Serverumgebung. Dadurch erhalten Sie Hinweise auf Einstellungen, die für einen stabilen und sicheren Betrieb der modified eCommerce Shopsoftware relevant sein können.
Unter anderem werden die eingesetzte PHP-Version, wichtige PHP-Einstellungen, benötigte Erweiterungen, verfügbarer Speicherplatz und die Kompatibilität zwischen der modified eCommerce Shopsoftware und PHP berücksichtigt.
Änderungen an der Systemumgebung können ebenfalls erkannt werden. Das ist beispielsweise hilfreich, wenn ein Hostinganbieter die PHP-Version oder Serverkonfiguration geändert hat.
Erkannte Auffälligkeiten verschwinden nicht einfach nach dem nächsten Seitenaufruf. Das Modul führt eine übersichtliche Ereignis- und Scan-Historie, sodass Sie nachvollziehen können, wann eine Prüfung durchgeführt wurde und welche Probleme dabei erkannt wurden.
Umfangreiche Listen können gefiltert und sortiert werden. Unterschiedliche Datei- und Ereignistypen werden übersichtlich dargestellt.
Sicherheitsprüfungen können je nach Größe einer Shopinstallation viele Dateien umfassen. Deshalb verarbeitet das MITS Security Center umfangreiche Scans schrittweise im Hintergrund der Administrationsoberfläche.
Der Fortschritt wird während des Scans angezeigt. Dadurch lassen sich auch größere Dateibestände kontrollieren, ohne dass eine einzelne Anfrage die komplette modified eCommerce Shopsoftware in einem Schritt verarbeiten muss.
Das MITS Security Center unterstützt auch die geplanten Aufgaben der modified eCommerce Shopsoftware. Dadurch können Sicherheitsprüfungen regelmäßig ausgeführt werden, ohne dass jeder Scan manuell gestartet werden muss.
Das MITS Security Center richtet sich an Betreiber, Agenturen und Administratoren, die den Zustand einer modified eCommerce Shopsoftware regelmäßig kontrollieren möchten.
Es ersetzt keine professionelle Serverabsicherung und keinen erfahrenen Administrator, bietet aber direkt innerhalb der Shopsoftware eine wertvolle zusätzliche Kontrollmöglichkeit. Auffällige Dateiänderungen, problematische Rechte, verdächtiger Code oder ungünstige Servereinstellungen können dadurch wesentlich schneller sichtbar werden.
Prüfsummenscanner, Dateirechteprüfung, Malware- und Webshell-Erkennung sowie PHP- und Serverkontrolle für die modified eCommerce Shopsoftware – übersichtlich zusammengeführt in einem Systemmodul.
Diese Information ist für den Gebrauch durch die Person oder die Firma/Organisation bestimmt, die in der Empfängeradresse benannt ist und unterliegt u. U. dem Betriebsgeheimnis, dem Schutz von Arbeitsergebnissen oder anderweitigem rechtlichen Schutz. Wenn Sie nicht der angegebene Empfänger sind, nehmen Sie bitte zur Kenntnis, dass Weitergabe, Kopieren, Verteilung oder Nutzung des Inhalts dieser E-Mail-Übertragung unzulässig ist. Falls Sie diese E-Mail irrtümlich erhalten haben, benachrichtigen Sie den Absender bitte unverzüglich telefonisch oder durch eine E-Mail und löschen Sie diese Information aus Ihrem EDV-System.